ARAB NEWS JP.
 ARAB NEWS PK.
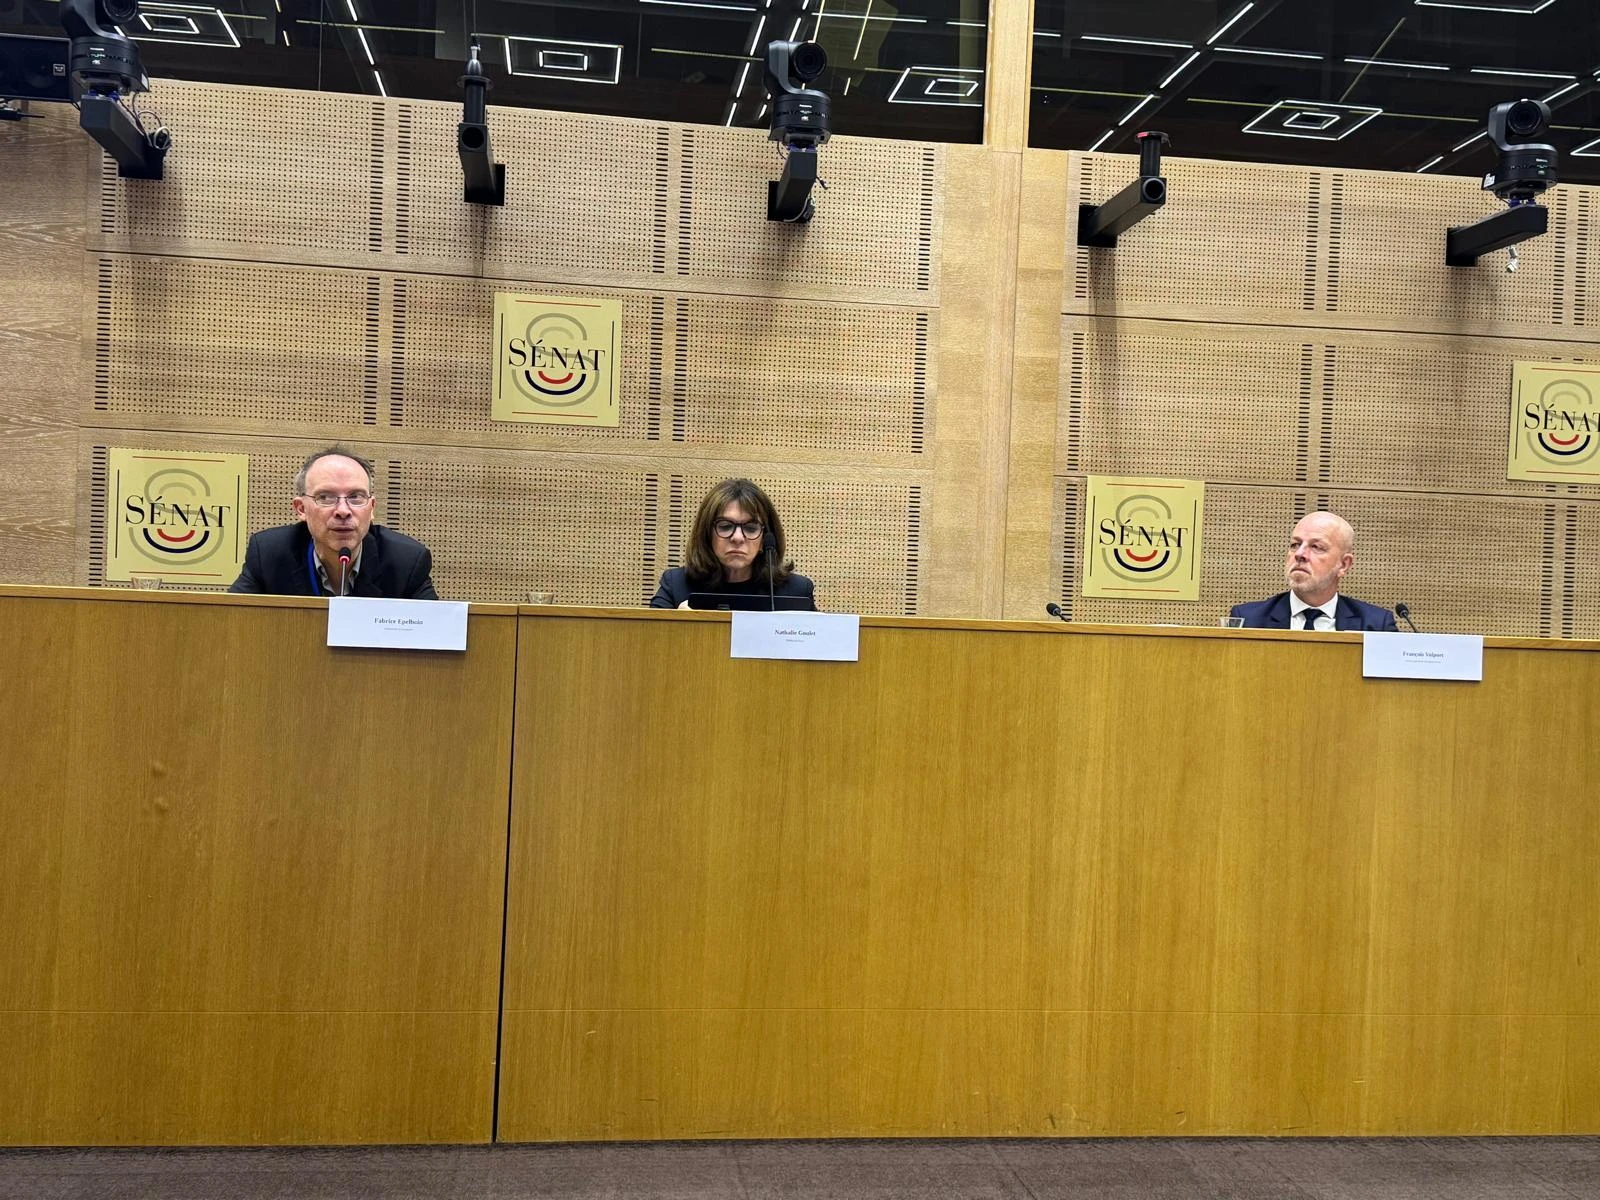
PARIS: Et si le véritable problème n’était plus de savoir si les données des Français vont être piratées, mais ce que les criminels pourront en faire ? C’est l’une des questions qui a traversé le colloque « France Passoire », organisé jeudi 17 septembre au Sénat par la sénatrice de l’Orne Nathalie Goulet.
Face à la multiplication des cyberattaques et des fuites de données, la sénatrice veut mobiliser les experts et les pouvoirs publics et pousser l’État à renforcer la protection des citoyens.
Le diagnostic posé par Nathalie Goulet est volontairement brutal : « La France est une passoire ». Ce constat n’est pas nouveau, mais l’ampleur du phénomène change de dimension.
Dans sa proposition de résolution déposée en mai, la sénatrice et plusieurs de ses collègues demandent la création d’une commission d’enquête sur les cyberattaques et les fuites de données portant atteinte à la souveraineté numérique de la France.
Des données volées, outils de renseignement criminel
Derrière les chiffres et les attaques contre les administrations, il y a surtout des individus : noms, adresses, coordonnées, données fiscales, médicales, bancaires ou professionnelles peuvent, après une fuite, être agrégés avec des informations provenant d’autres bases.
C’est précisément ce croisement des données qui transforme une information apparemment anodine en outil criminel.
Fabrice Epelboin, entrepreneur et enseignant spécialisé dans les questions cyber, a insisté sur cette vulnérabilité. Selon lui, lorsqu’une donnée personnelle n’est pas indispensable à un service, le citoyen devrait pouvoir refuser de la communiquer ou, dans certains cas, éviter de fournir des informations excessives.
Le principe de minimisation des données existe déjà dans le RGPD, mais la question posée est celle de son application concrète.
Le problème dépasse largement la simple prudence individuelle, car une fois les données volées, elles deviennent une marchandise.
Elles circulent sur des réseaux clandestins, sont revendues, combinées avec d’autres fichiers, puis utilisées pour le phishing, l’usurpation d’identité, la fraude ou, dans certains cas, pour préparer des actes criminels beaucoup plus graves.
François Volpoet, directeur de Chainalysis France, a expliqué comment les données volées peuvent se conjuguer avec l’univers des cryptoactifs.
Contrairement à une idée largement répandue, les transactions en cryptomonnaies ne sont pas nécessairement invisibles, puisque la blockchain conserve une trace publique des mouvements.
La difficulté réside davantage dans l’identification de la personne qui se trouve derrière une adresse numérique, mais un travail d’enquête permet ensuite, dans certains cas, de relier ces transactions à des individus et à des réseaux.
De la fuite de données à la protection des citoyens
Le colonel Bertrand Michel, commandant en second de l’Unité nationale cyber de la gendarmerie, a surtout décrit l’industrialisation de la cybercriminalité et constaté que les pirates ne travaillent plus nécessairement seuls.
Les tâches se répartissent : certains volent les données, d’autres les organisent, les revendent ou les exploitent, tandis que d’autres encore s’occupent des flux financiers.
Le changement le plus préoccupant est peut-être là, car les bases de données volées sont devenues de véritables outils de renseignement criminel.
Des plateformes clandestines permettent de croiser plusieurs fichiers et de retrouver, à partir d’un simple numéro de téléphone ou d’une adresse électronique, une identité, une adresse physique, un patrimoine ou des habitudes.
Cette évolution concerne aussi les entreprises. Didier Kling, président de la Compagnie nationale des commissaires aux comptes, a abordé à ce titre les risques liés à la généralisation de la facturation électronique.
Le dispositif doit notamment permettre de mieux contrôler la TVA, mais il implique la circulation de volumes considérables d’informations, avec des milliards de factures et des données commerciales parfois sensibles. La question de la sécurité et de la confidentialité devient donc centrale.
La confiance dans les plateformes, publiques comme privées, constitue ainsi l’un des enjeux du débat : qui détient les données ? Qui peut y accéder ? Combien de temps sont-elles conservées ? Et que se passe-t-il lorsqu’elles sont volées ?
Car pour les victimes, le piratage ne s’arrête pas au jour où l’attaque est découverte. Une usurpation d’identité peut entraîner des années de démarches, de contestations et de frais.
Plusieurs intervenants ont donc insisté sur la nécessité de mieux accompagner et indemniser les victimes, plutôt que de leur demander d’assumer seules les conséquences d’une fuite dont elles ne sont pas responsables.
C’est précisément ce déplacement de perspective que Nathalie Goulet entend provoquer : ne plus considérer les cyberattaques comme une succession d’incidents techniques, mais comme un problème de sécurité nationale et de protection des citoyens.
Sa proposition de résolution vise notamment à dresser un état des lieux des vulnérabilités, à examiner les responsabilités et à évaluer les moyens nécessaires pour renforcer durablement la cyberdéfense.
Le message du colloque « France Passoire » est que les données qui circulent aujourd’hui constituent déjà une partie du patrimoine des criminels de demain. La question n’est donc plus seulement de savoir comment empêcher toutes les attaques, mais comment réduire les données exposées, sécuriser celles qui doivent l’être, détecter plus rapidement les failles et surtout protéger ceux qui en subissent les conséquences.
Pour Nathalie Goulet, l’enjeu est désormais de transformer cette prise de conscience en action parlementaire, et le débat lancé au Sénat cherche à faire sortir la cybersécurité du cercle des spécialistes pour en faire une question qui concerne directement chaque citoyen.